

量子计算:比特币未来的双刃剑

量子计算的进步在科技界,尤其是在加密货币领域,引发了人们的兴奋和担忧。尽管人们对量子技术可能破坏密码学安全性的担忧不绝于耳,但专家认为,从长远来看,它最终可能会加强比特币网络的安全性。
量子计算无与伦比的处理能力源于其利用量子物理学原理,以过去被认为不可能的速度进行计算的能力。业内人士长期以来一直猜测,这些能力有朝一日可能会破解加密算法,从而破坏比特币和其他加密货币的核心安全性。
对密码学崩溃的恐惧
谷歌最新的量子计算突破——Willow芯片——再次引发了人们的担忧。它能够在不到五分钟的时间内解决一个计算难题,而这项任务即使是最先进的超级计算机也需要数十亿年才能完成,这充分展现了量子计算的颠覆性潜力。正如谷歌量子人工智能负责人哈特穆特·内文所解释的那样,这款芯片不仅能够指数级地纠正错误,而且还为跨平行宇宙进行计算的概念提供了佐证。
尽管Willow芯片拥有突破性的功能,但其105个量子比特远低于威胁比特币加密所需的约1300万个量子比特。前谷歌产品经理凯文·罗斯于12月9日保证,比特币的加密防御目前仍然完好无损。
通过量子技术进步增强比特币
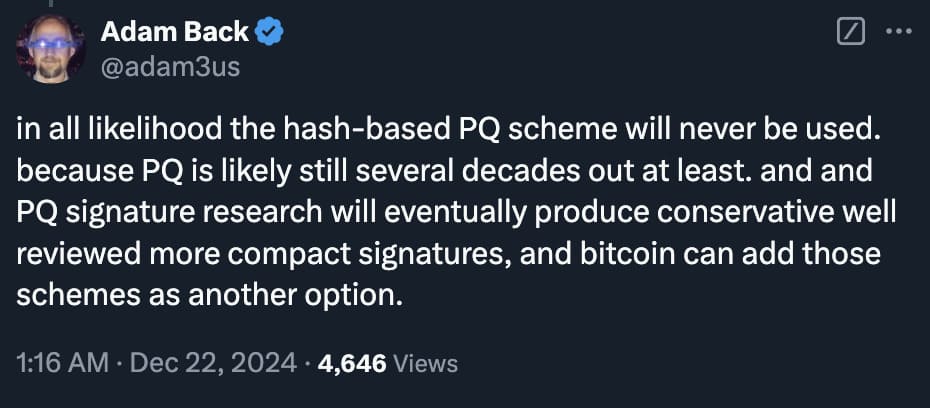
Blockstream联合创始人、业内最受尊敬的密码学家之一亚当·巴克(Adam Back)认为,量子计算非但不会构成威胁,反而可能增强比特币的稳健性。巴克是Hashcash(比特币工作量证明机制的前身)的发明者,他相信比特币将通过后量子(PQ)密码学来应对量子挑战。
在12月21日发表于X的一篇文章中,Back指出,PQ加密技术“至少还需要几十年才能实现”,并补充说,更紧凑、更安全的PQ签名方案最终将会出现。他建议比特币可以把这些进步作为可选功能集成进去,以确保网络能够抵御未来的量子威胁。
Back 写道: “比特币可以把这些方案作为另一种选择”,并强调该网络的灵活性和保守的升级方式是其关键优势。
来源:X
比特币今日安全状况
比特币目前的安全性模型依赖于加密签名来验证交易并防止未经授权的篡改。这些签名使用私钥生成,作为所有权的数学证明。随着比特币网络不断突破历史里程碑——例如在12月6日首次突破10万美元——如何确保其免受新兴技术的攻击已成为投资者和开发者共同关注的焦点。
以太坊迈向后量子世界的路径
以太坊联合创始人 Vitalik Buterin也积极采取措施应对量子挑战。他提出了一种简单的硬分叉方案,可以保护以太坊免受量子威胁,这展现了在技术快速发展的情况下,保障区块链生态系统安全所需的适应能力。
量子计算虽然对密码安全构成不可否认的风险,但也有望增强比特币等区块链网络的安全性。在亚当·巴克等专家引领密码创新,以及维塔利克·布特林等思想领袖为应对量子威胁的未来做好准备的背景下,加密货币领域似乎已做好充分准备,迎接未来的挑战。
目前,比特币的加密技术依然强大,量子计算距离构成真正的威胁还有数十年之久。然而,随着这项技术的演进,比特币也必须随之发展,以确保它不仅能够经受住量子革命的冲击,还能从中受益。
 Brave New Coin每月通过我们的网站、播客、新闻简报和YouTube频道触达超过1万活跃的加密货币爱好者。让您的品牌在2026年触达关键决策者和早期采用者。 名额有限,欲报从速! 立即了解更多!


